Les vulnérabilités CVE
Les CVE publiées qui visent les versions que vous faites tourner, classées par exposition.
En bref
- OùSécurité, puis Vulnérabilités CVE.
- AccèsModule conformité et permission d'audit.
- DonnéesLes versions collectées, et une sortie HTTPS vers notre service pour le catalogue.
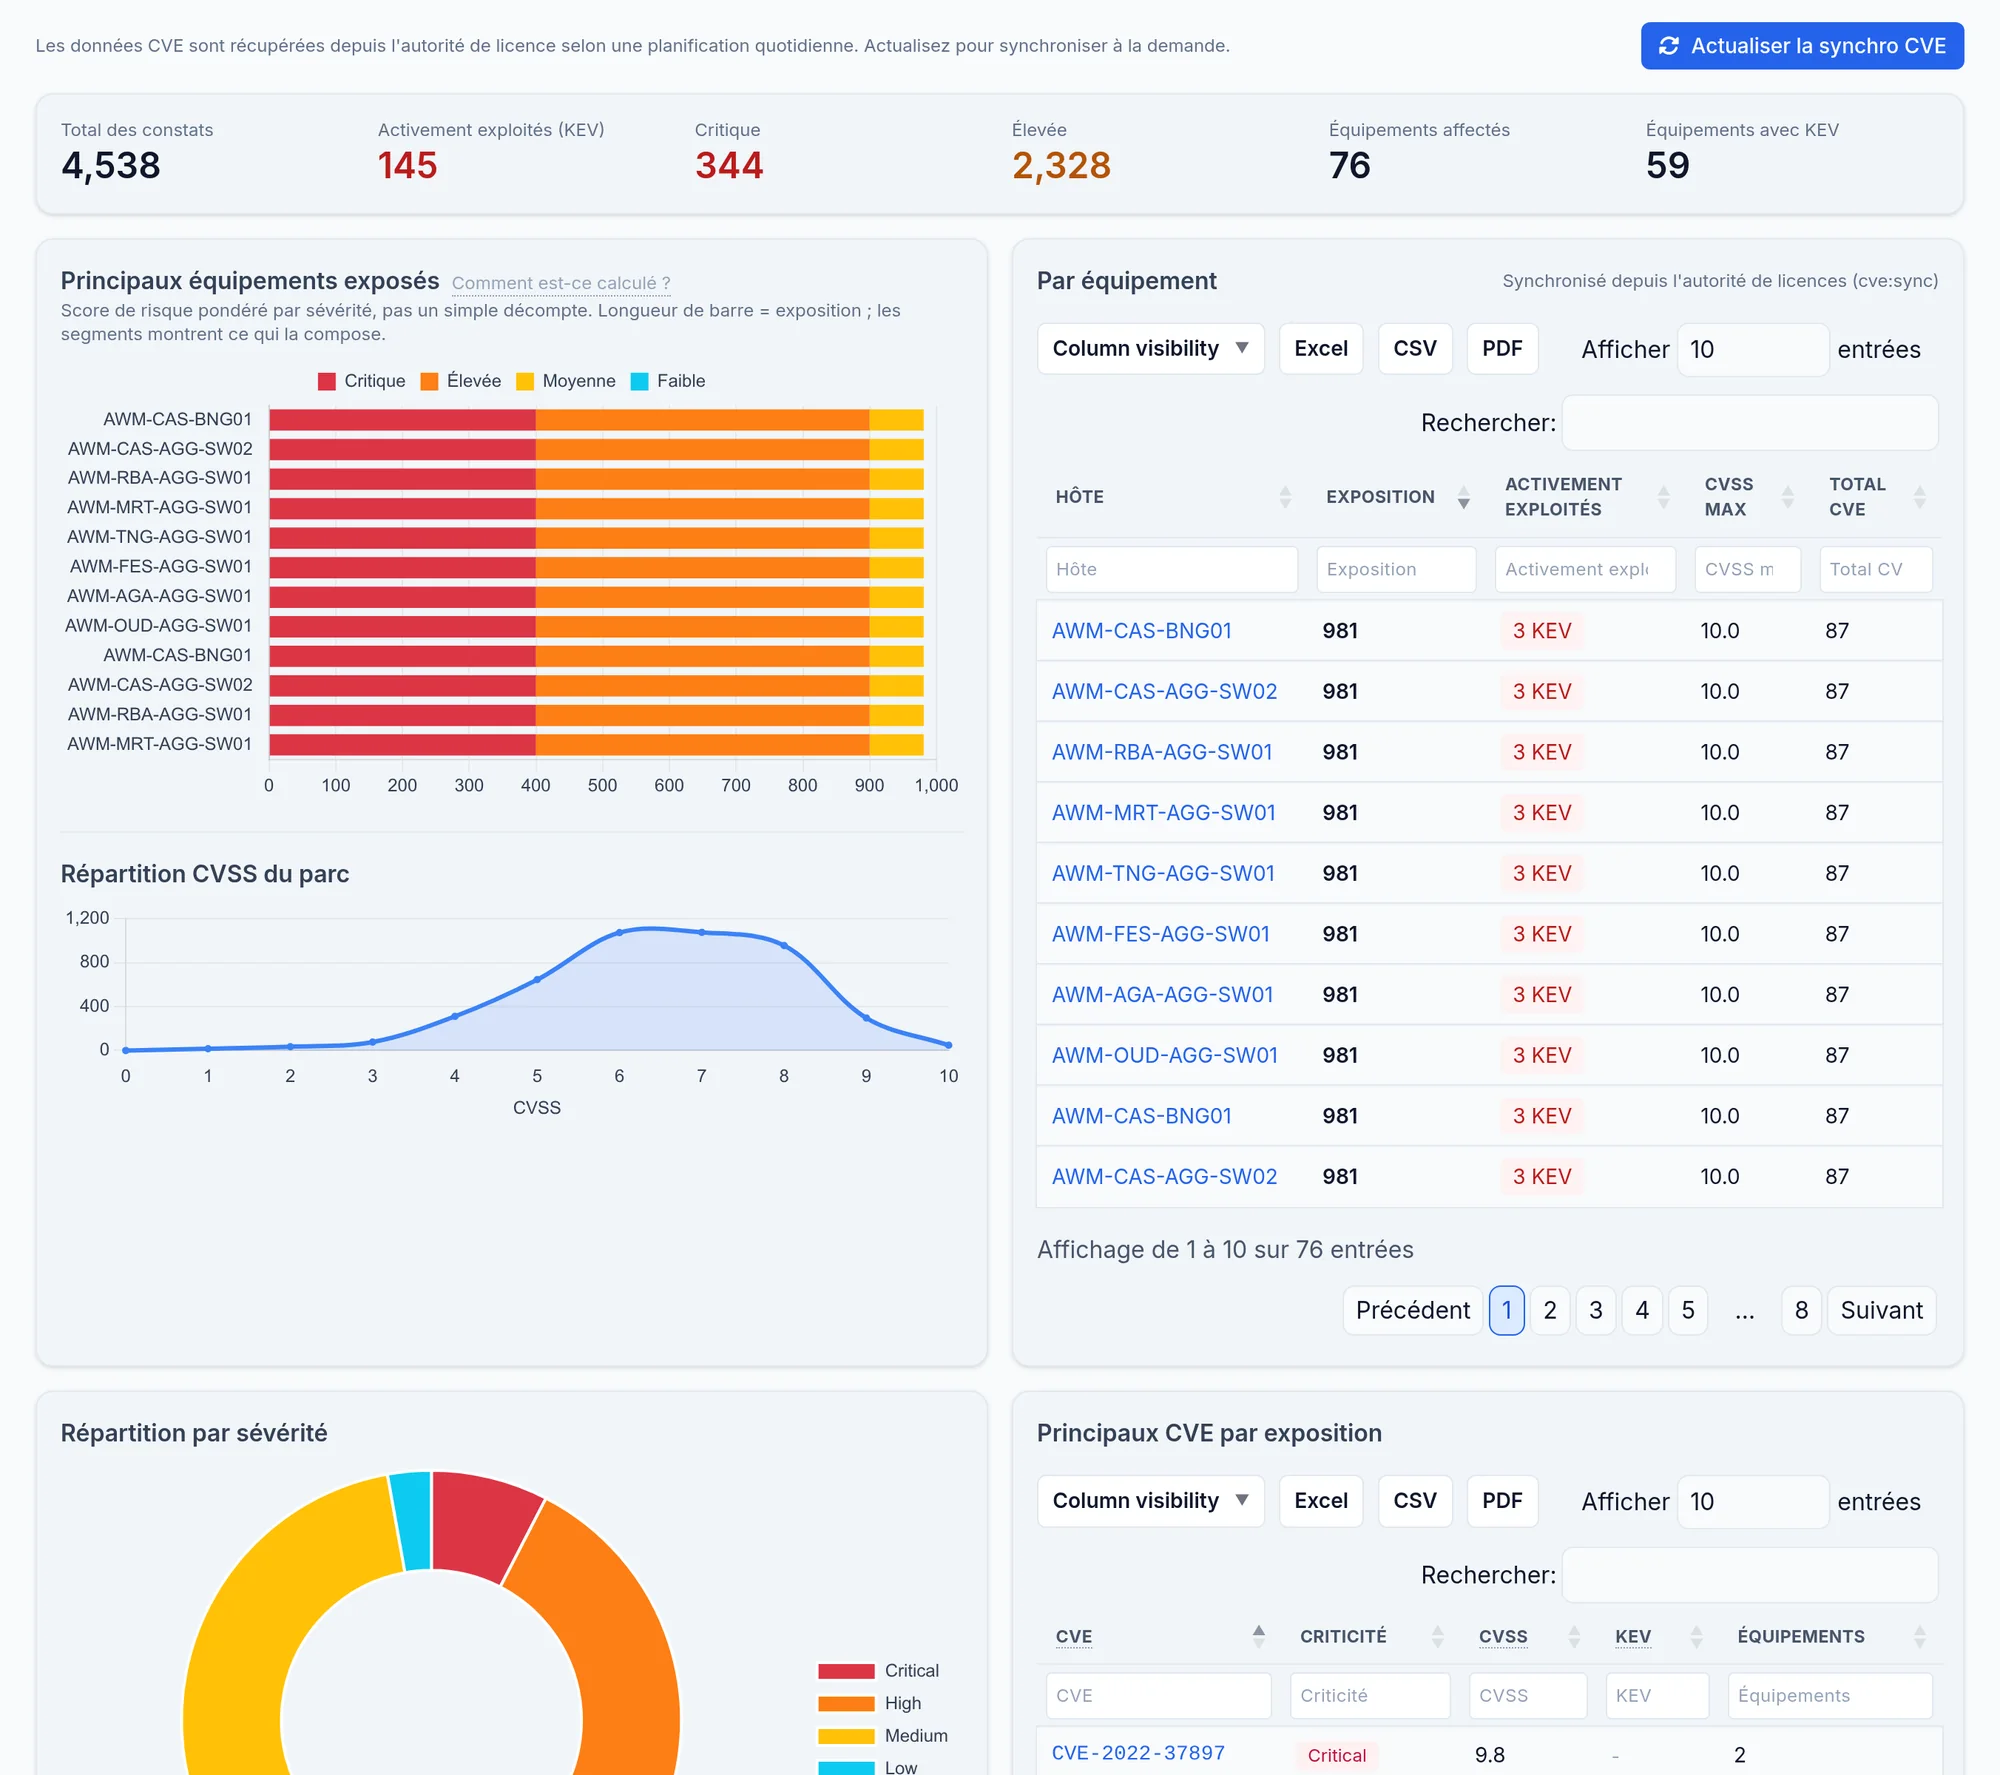
Ce que montre l'écran
Ce que vous pouvez faire
- 1
Mettre à jour le catalogue
Actualiser la synchro CVE lance la synchronisation en arrière plan ; elle tourne aussi chaque nuit. La page affiche le résultat de la dernière tentative.
Limites et points d'attention
Que sort de l'appliance ?
Pour chaque combinaison constructeur, système et version, le nombre d'équipements. Ni nom, ni adresse, ni identifiant d'équipement.
Une CVE n'est pas une faille prouvée
Le rapprochement se fait sur la version : l'équipement est potentiellement concerné, la configuration peut ne pas utiliser la fonction vulnérable.
À lire aussi
Comment savoir si une version Cisco IOS XE est touchée par une CVE
Rapprocher une version Cisco IOS XE des avis Cisco pour tout le parc, puis vérifier les conditions de configuration que le rapprochement ne voit pas.
ManuelCycle de vie EOL
Les dates de fin de vente et de fin de support de vos modèles, les équipements à risque, et comment se met à jour le catalogue.
ManuelConformité
Comment lancer l'évaluation des règles, lire le score du parc et de chaque équipement, poser une dérogation et exporter les constats.