Passez tout le parc au crible de règles nommées
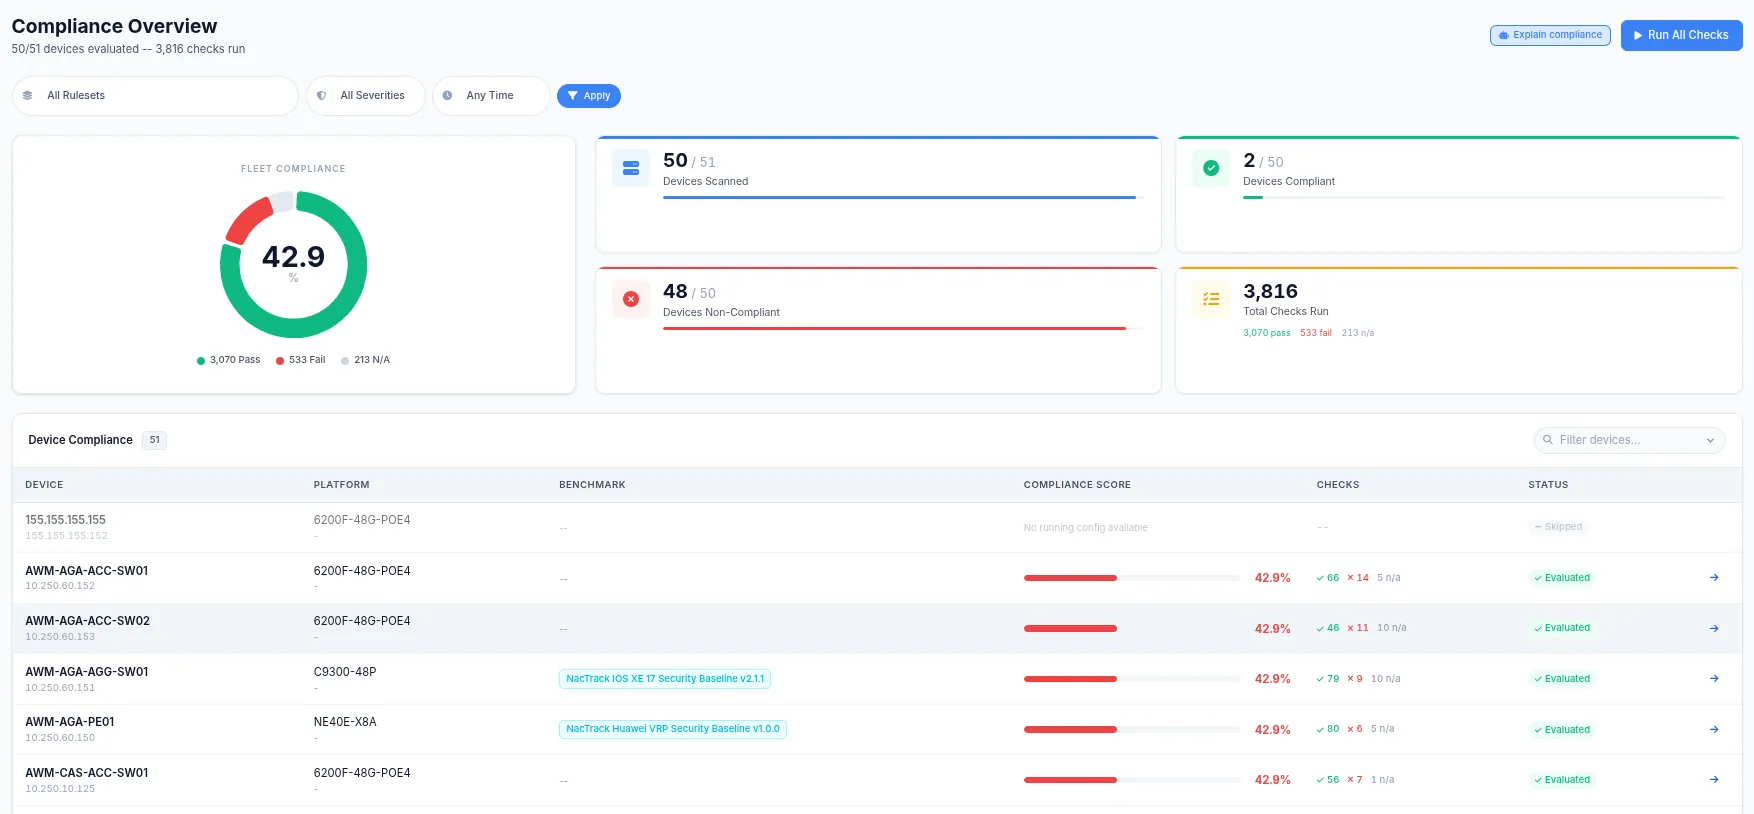
Chaque configuration est évaluée contre des règles nommées. Chaque écart revient avec la règle qui l'a détecté, l'équipement concerné et la date du constat.
Une règle nommée, pas une impression
Le mot faible ne se mesure pas. Une règle explicite, si.
- Communauté SNMP par défaut présente. Version 2c autorisée. Communauté en écriture.
- Ligne VTY acceptant Telnet. Absence d'ACL sur les accès d'administration.
- Délai d'expiration de session non fixé. Mot de passe stocké en clair dans la configuration.
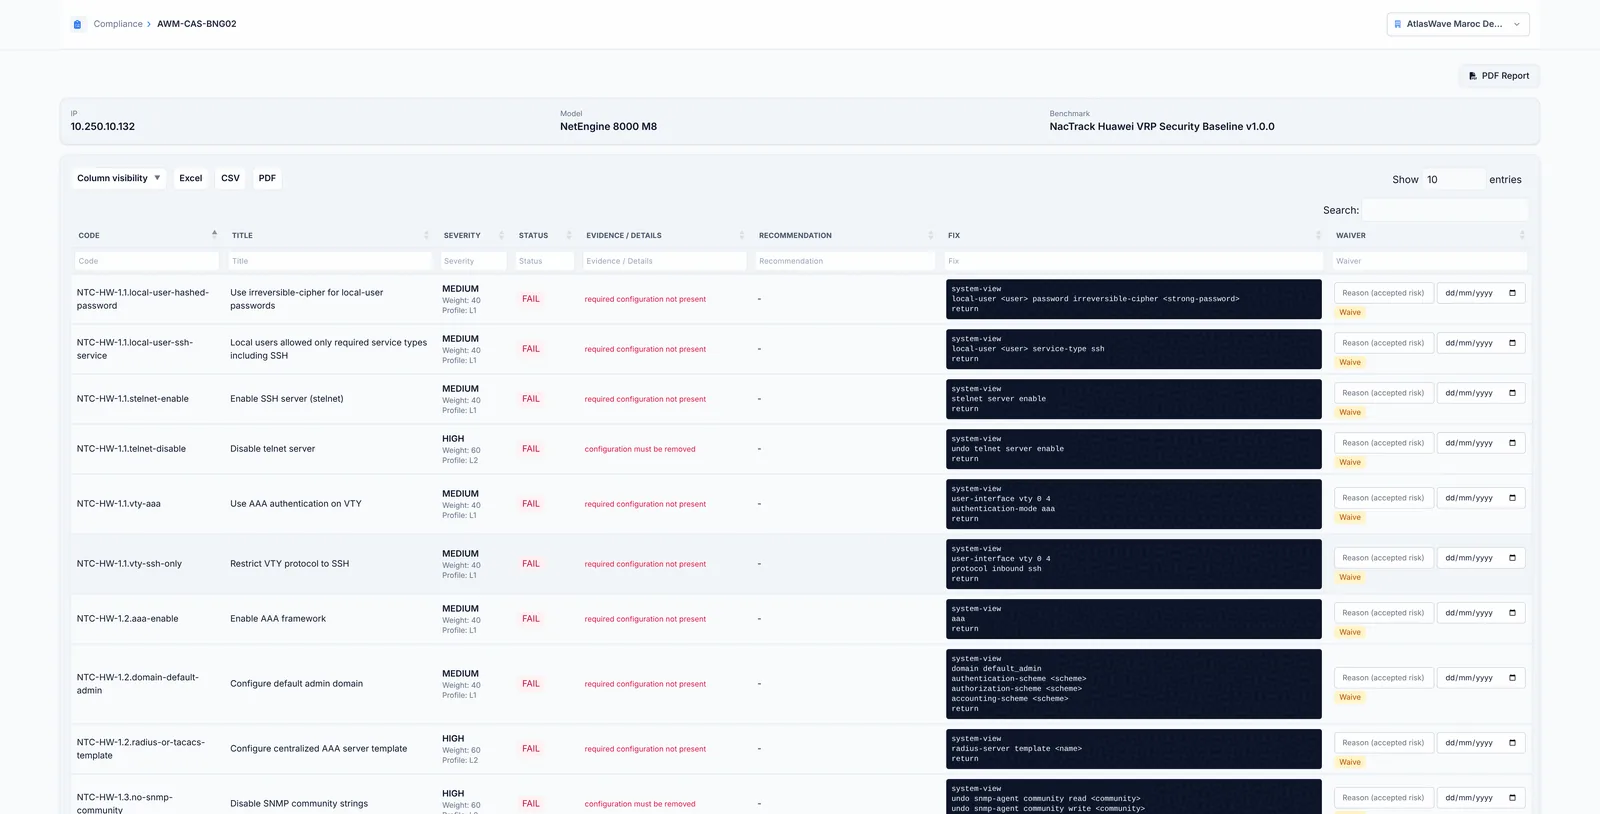
- Chaque constat porte le code de la règle, sa sévérité, l'extrait exact de configuration qui la déclenche et la correction recommandée.
- Les référentiels livrés dérivent de bases de hardening publiques et sont adaptés par plateforme: une règle écrite pour Cisco et appliquée telle quelle à du VRP ne mesure rien.
- Les référentiels portent sur le texte de configuration: ils décrivent ce que la configuration autorise, jamais ce qu'une session en cours fait réellement.
Ce que l'évaluation couvre
Plan de gestion
Protocoles d'administration autorisés, séparation dans un VRF dédié, ACL appliquée, bannière, expiration de session.
Authentification
AAA, serveurs TACACS ou RADIUS, comptes locaux, politique de mot de passe, nombre de tentatives SSH.
Logging et temps
Serveurs de logging, horodatage, NTP, sans lesquels aucune investigation ultérieure n'est possible.
SNMP
Communautés par défaut, versions autorisées, accès en écriture, restriction par ACL.
Accès distant
Telnet, HTTP en clair, versions SSH, ce qui reste ouvert sur les interfaces de gestion.
Ce que porte le constat
Un rapport daté, par équipement et par règle, exportable pour un comité ou un régulateur.
Faites évaluer votre parc
Une journée, en lecture seule, et un rapport qui vous appartient.