Voyez votre couverture 802.1X réelle, port par port
ISE sait qui s'est connecté. L'inventaire sait sur quel port, sur quel switch, dans quel bâtiment. NacTrack rapproche les deux et l'écart devient un chiffre.
Ce que l'intégration expose
Sessions vives
Les sessions en cours, avec la répartition entre 802.1X et MAB. C'est le vrai taux de couverture, pas celui du projet.
Terminaux profilés
Ce qu'ISE a identifié: type de terminal, constructeur, groupe. Utile pour comprendre ce qui est réellement branché.
Équipements d'accès
Les équipements déclarés dans ISE, à rapprocher de l'inventaire réel. Les écarts se voient immédiatement.
Administration TACACS
Profils et jeux de commandes: qui peut administrer quoi, et avec quelles commandes autorisées.
Matrice TrustSec
Étiquettes de groupe, ACL de groupe et matrice de sortie: la politique de segmentation, lisible d'un coup.
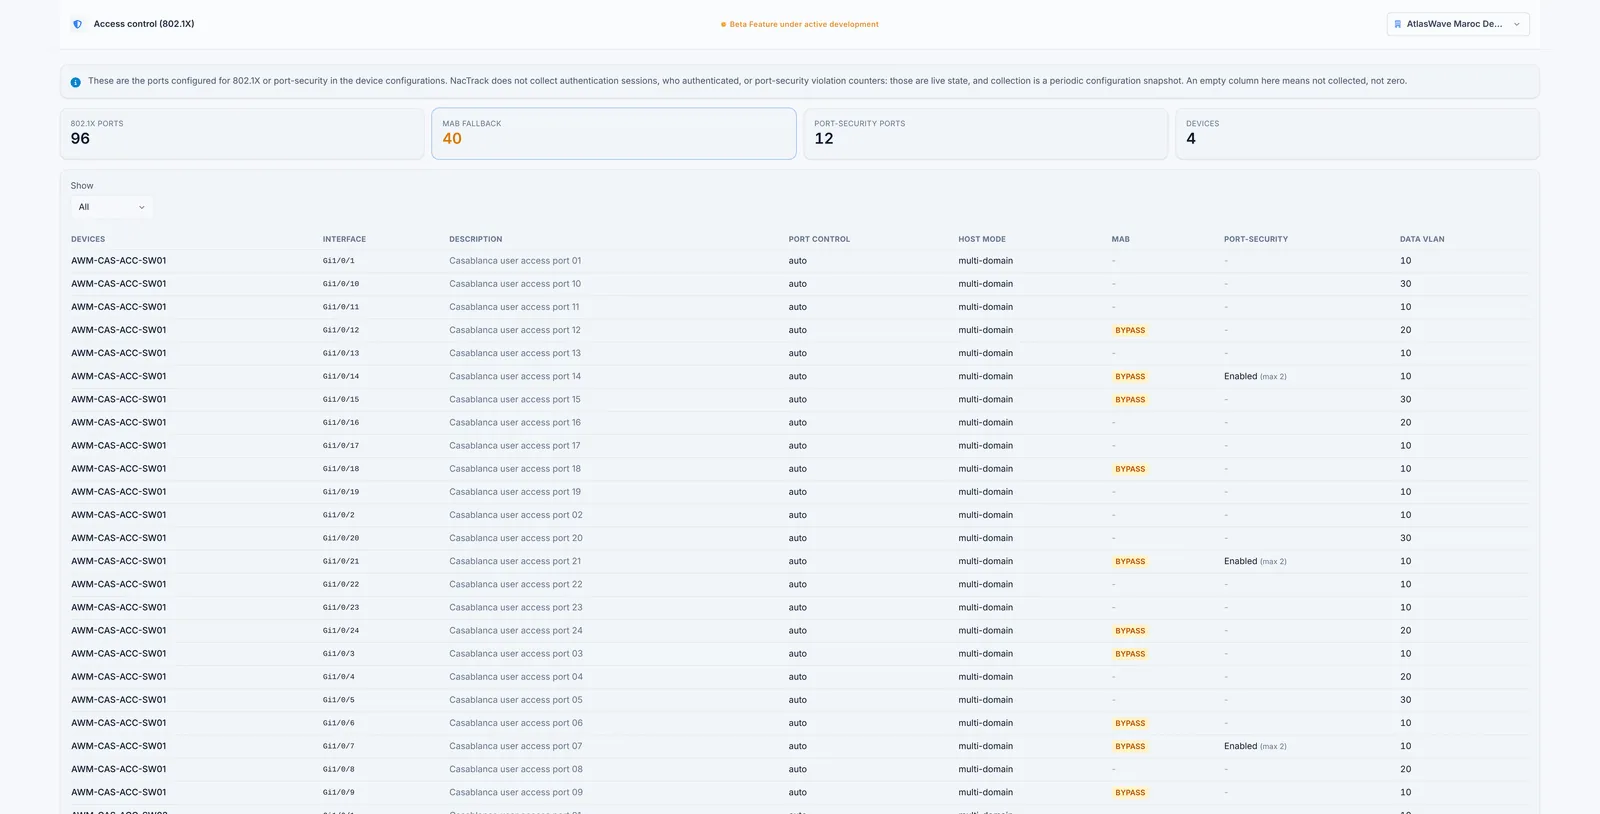
Ports 802.1X configurés
Côté switch, le mode de contrôle, MAB et le host-mode par port. L'écart entre configuré et actif devient mesurable.
Les mêmes ports, comptés trois fois
Chaque source mesure quelque chose de plus étroit que la précédente. C'est pour cela que les trois chiffres ne coïncident jamais, et l'écart est ce qui vous intéresse.
- Annoncéles ports prévus au périmètre du projet
- Porté par la configurationdot1x réellement présent, au bon mode
- Confirmé par les sessionsauthentification 802.1X, sans repli sur MAB
Les proportions dessinées illustrent la forme de l'argument, ce ne sont pas des mesures: sur votre parc, ce sont vos chiffres qui s'affichent, port par port et site par site.
L'écart entre le NAC annoncé et le NAC réel
Trois mesures de la même population de ports, dans cet ordre.
- Taux annoncé: les sites déployés et les switchs prévus au périmètre.
- Taux réel, source 1: les ports d'accès dont la configuration porte effectivement dot1x, avec le bon mode et le MAB là où il faut.
- Taux réel, source 2: les sessions qui s'authentifient en 802.1X plutôt que de retomber sur MAB.
- L'écart vient des interventions courantes: un port basculé en urgence pour dépanner une imprimante, une salle rebrassée un samedi, un équipement remplacé avec une configuration récupérée ailleurs.
- Rapprocher les deux sources rend l'écart mesurable, port par port et site par site.
- Sur IOS et IOS XE, dot1x placé dans un template de politique n'apparaît pas dans la configuration d'interface. L'analyseur suit le template plutôt que de conclure à une absence.
Ce module est en laboratoire
- Chacune de ses pages porte la mention dans le produit, et vous la verrez dès la démonstration.
- Il est ouvert aux clients qui veulent l'utiliser et le faire évoluer avec nous. Ce qui est décrit ici est ce qui fonctionne aujourd'hui, pas une intention.
- Le catalogue des modules dit lesquels sont dans le même cas.