Sécurité
Comment vérifier si un équipement autorise encore Telnet
Telnet transmet les mots de passe en clair. La plupart des réseaux l'ont désactivé depuis des années, et c'est précisément pour cela que les équipements qui répondent encore sur le port 23 passent inaperçus : ce ne sont généralement pas ceux qui inquiètent. NacTrack évalue la configuration collectée par rapport à un référentiel de durcissement propre à la plateforme : la réponse vient donc de ce que l'équipement exécute réellement, et non de ce que le socle standard était censé contenir.
Avant de commencer
Ce qu'il vous faut
- Module requis: compliance.
- Permission requise: view_audit.
- All benchmarked platforms; every shipped ruleset carries a Telnet check
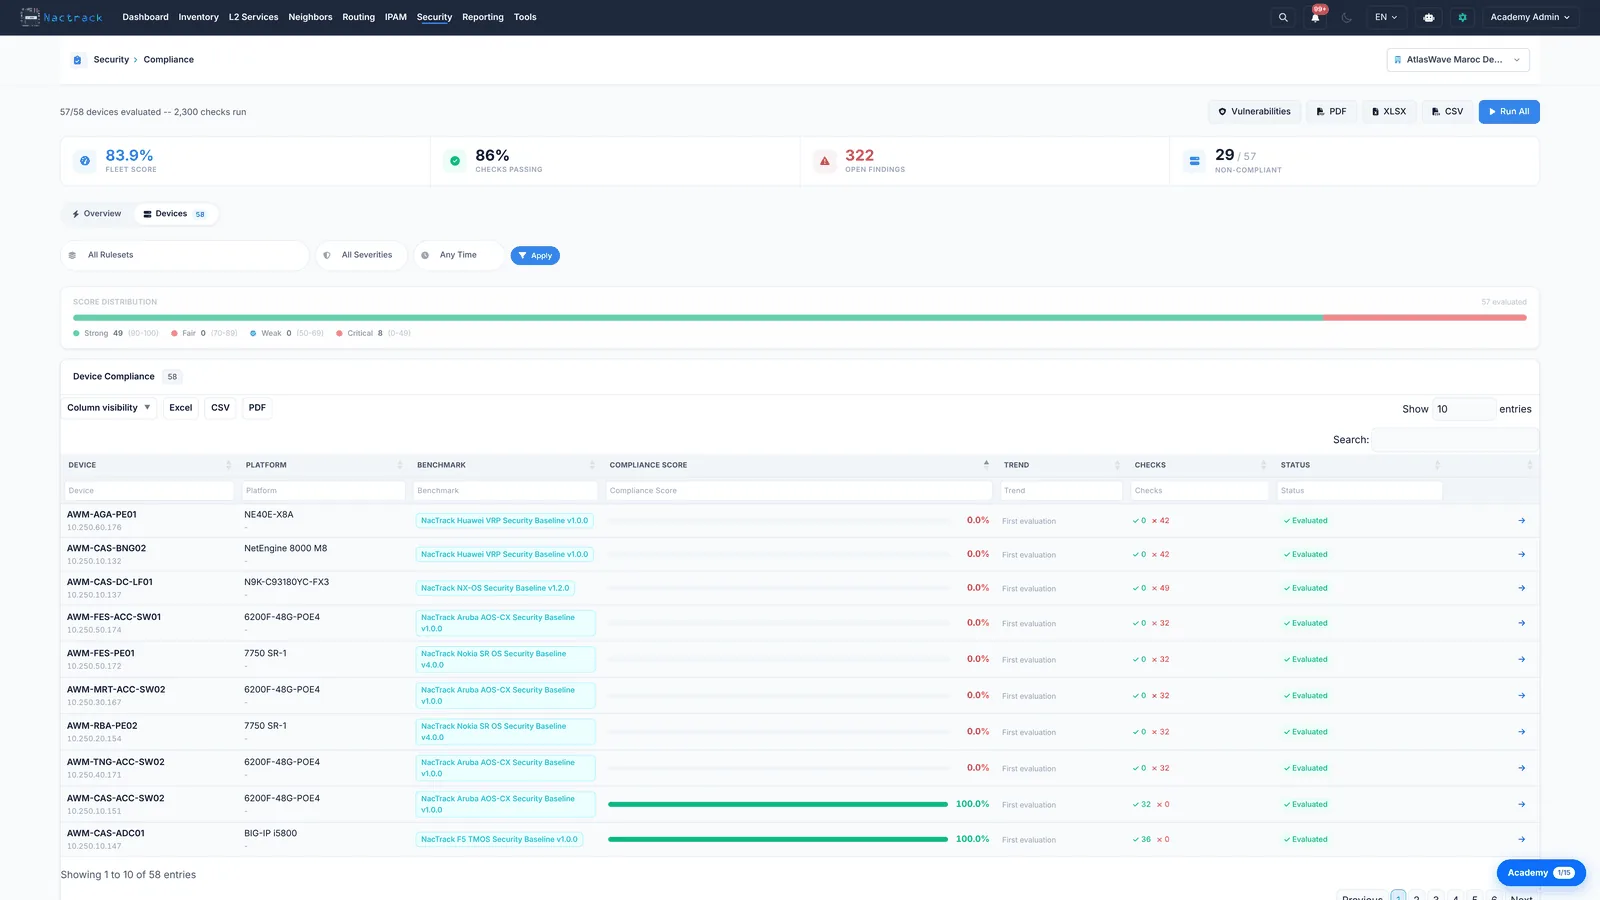
1. Lire les scores de la flotte
2. Ouvrir un équipement
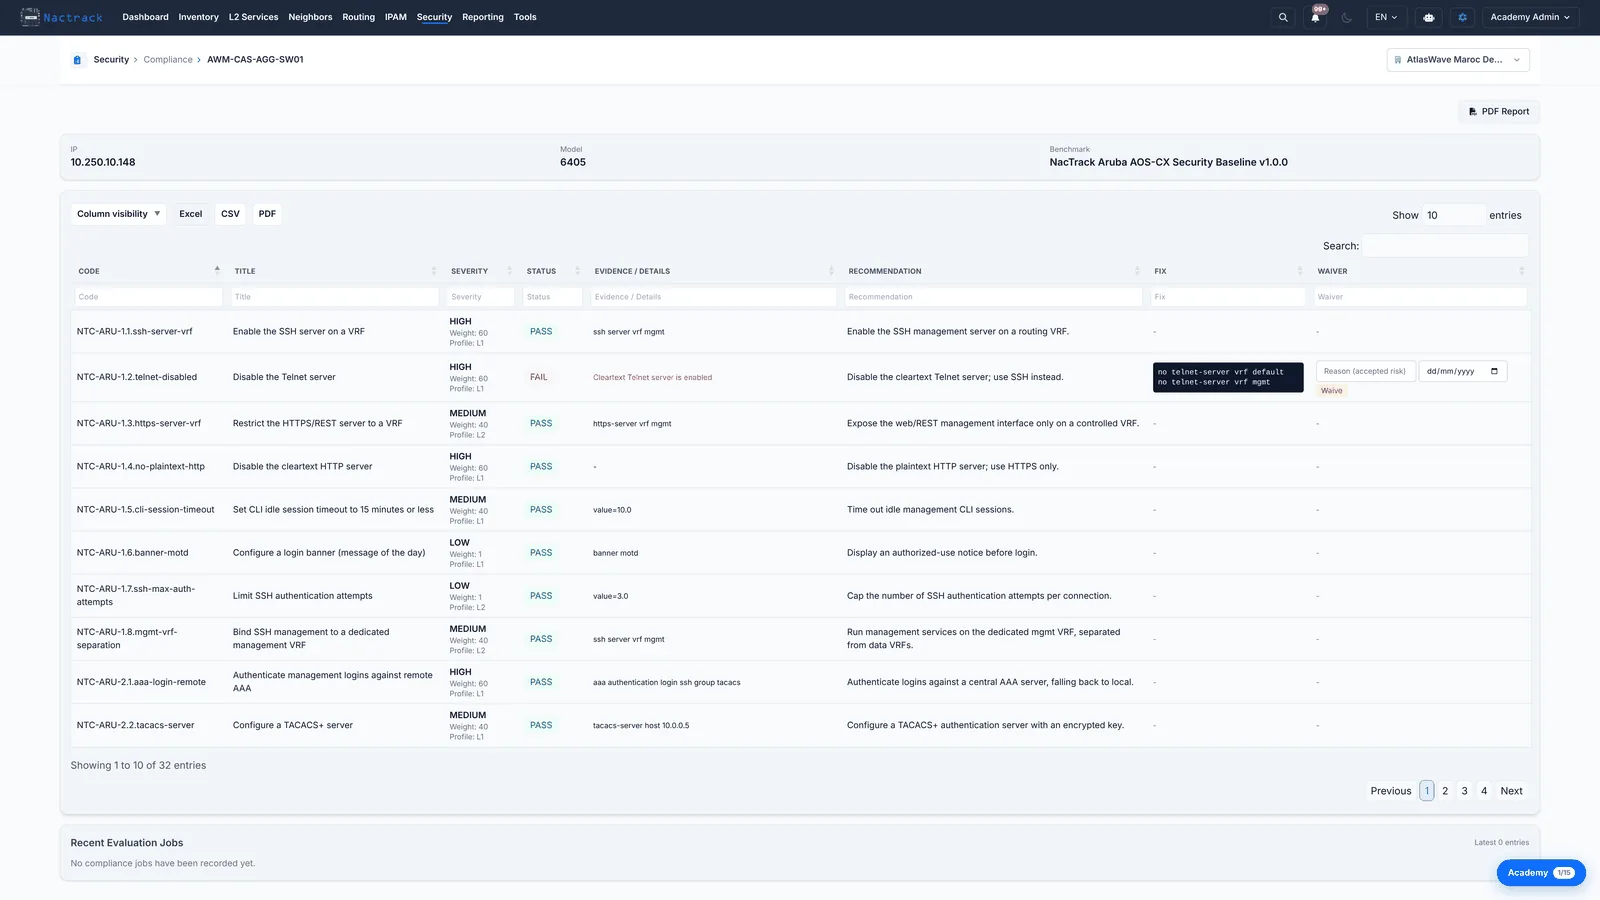
3. Lire le constat
Les limites
Ce que cette vue ne dit pas
- Ceci lit la configuration, pas l'accessibilité. Un équipement dont le serveur Telnet est actif peut rester injoignable sur le port 23 parce qu'un pare-feu ou une ACL de gestion le bloque. Le constat dit que la porte n'est pas verrouillée, pas que l'on puisse y accéder.
- Le verdict n'est pas plus récent que la dernière collecte de configuration. Un équipement durci ce matin reste en échec tant qu'il n'a pas été collecté et réévalué.