Comment repérer les équipements utilisant des communautés SNMP par défaut ou en version 1 et 2c
Une communauté SNMP est un mot de passe transmis en clair, et les versions 1 et 2c n'offrent aucune autre protection. Les communautés nommées public et private sont pires encore : ce sont les deux premières que l'on essaie. Cela survit rarement par négligence, plutôt par héritage : un outil de supervision a eu besoin d'un accès en lecture il y a des années, la communauté a été déployée sur toute la flotte, et rien depuis n'a donné de raison d'y revenir.
Ce qu'il vous faut
- Module requis : compliance.
- Permission requise : view_audit.
- All benchmarked platforms ; the wording of the check differs by vendor
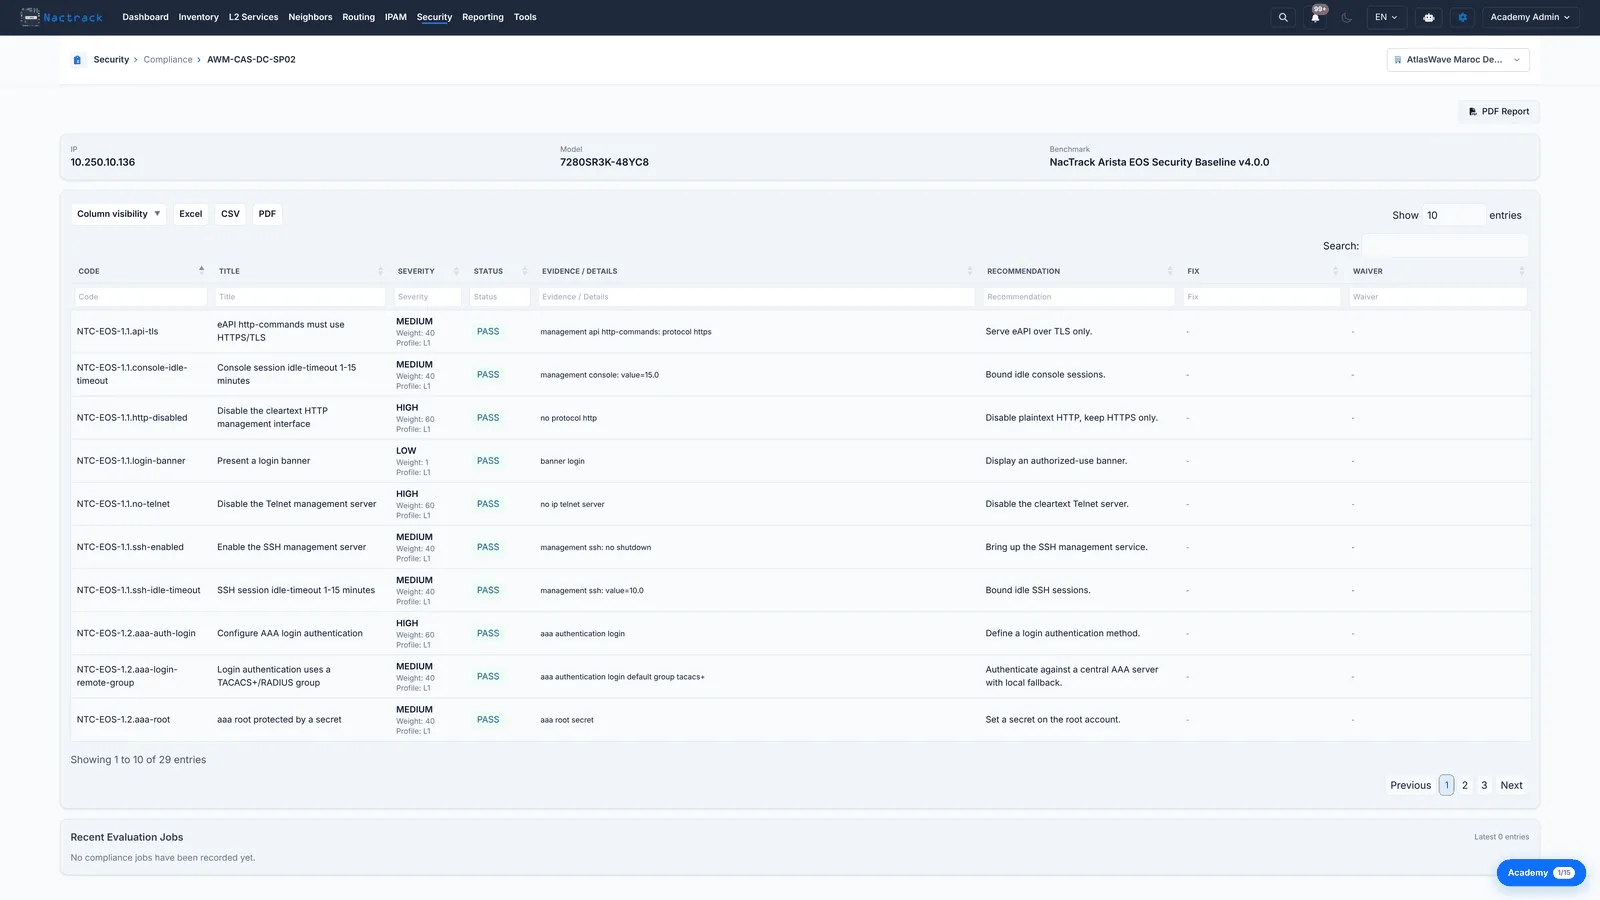
1. Ouvrir un équipement et lire ses contrôles SNMP
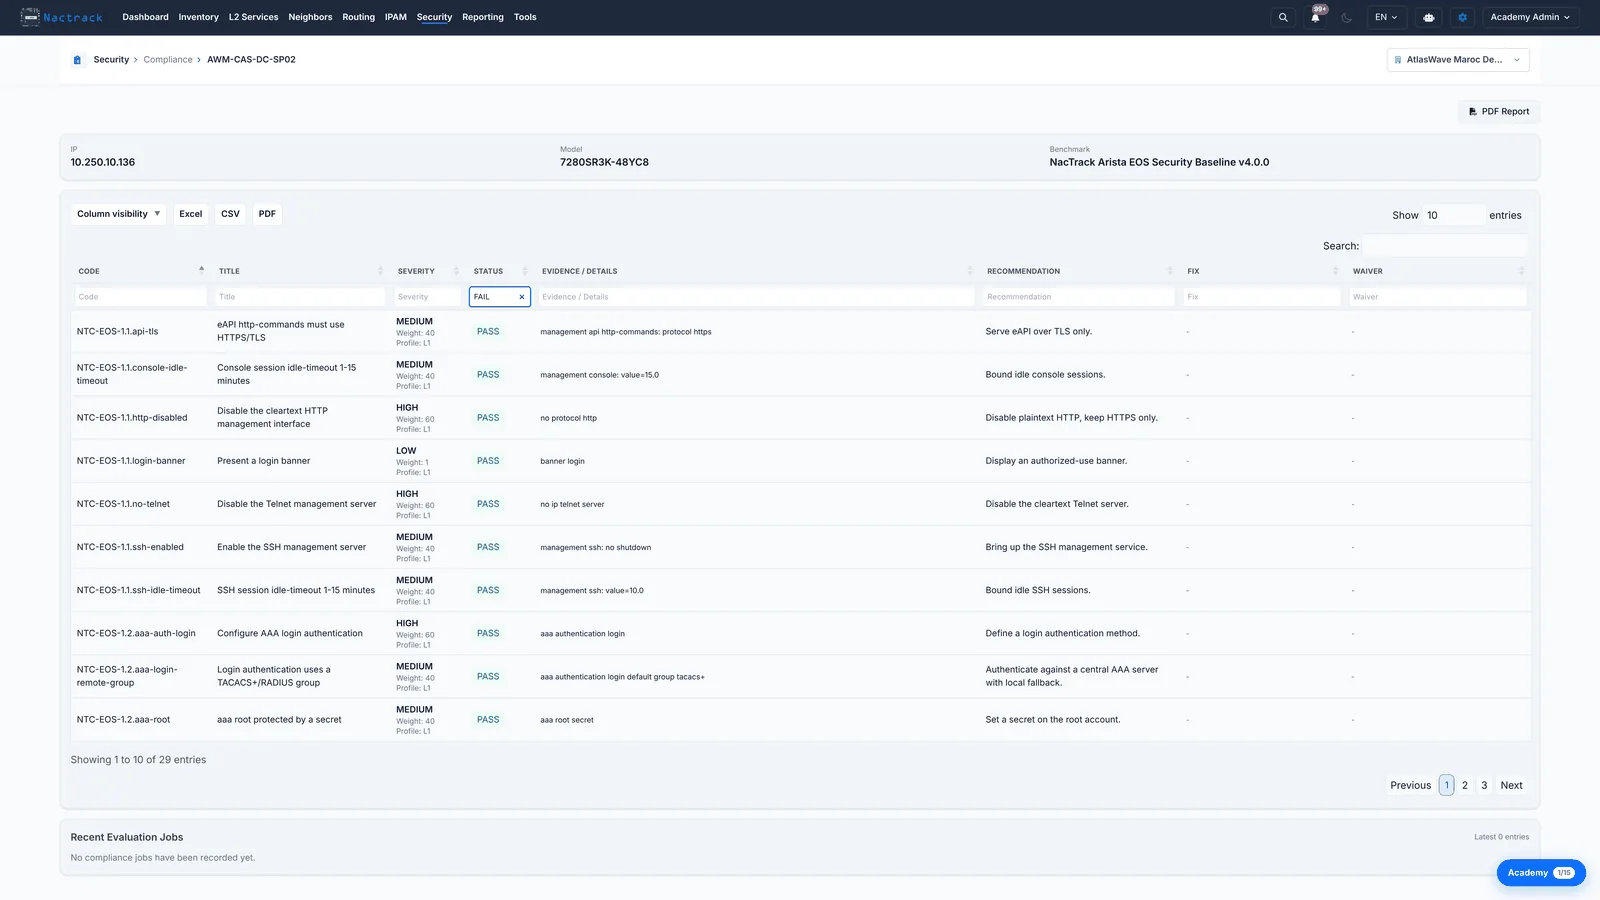
2. Filtrer sur les contrôles en échec
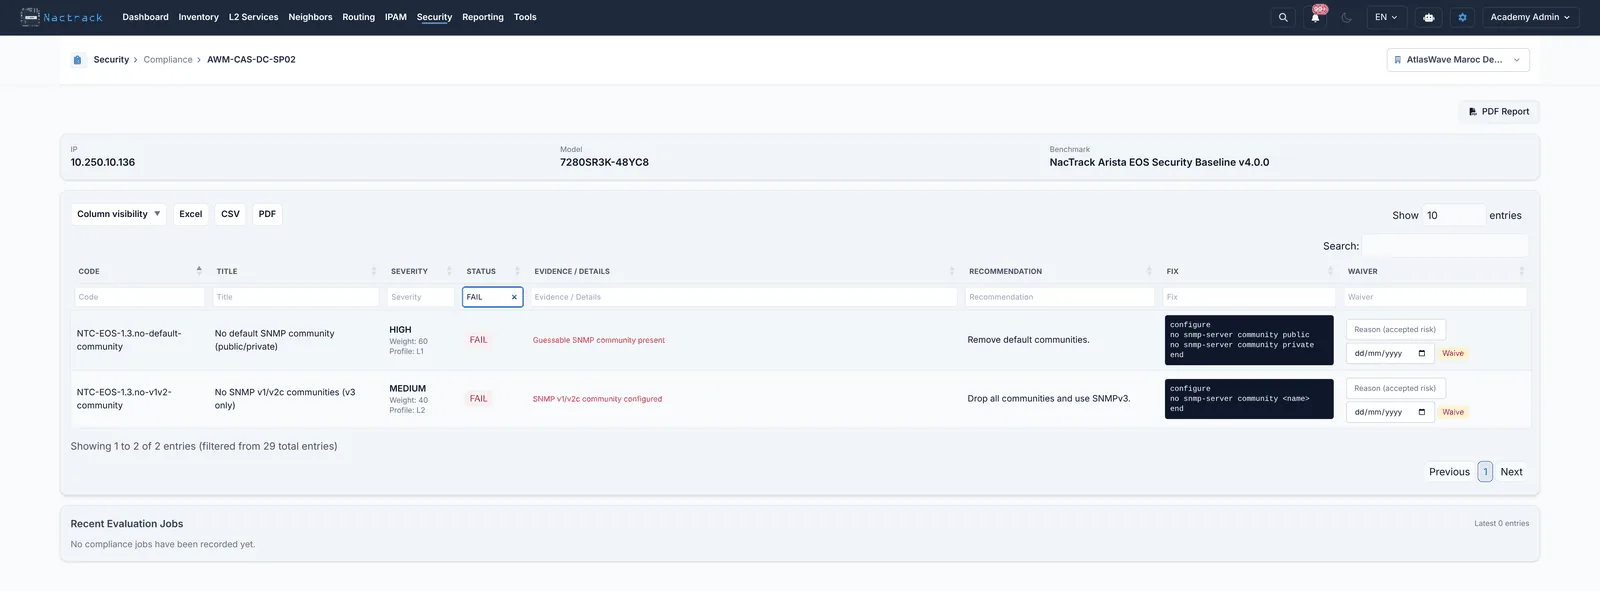
3. Distinguer les deux constats
Ce que cette vue ne dit pas
- Un équipement sans aucune configuration SNMP réussit les deux contrôles. Réussir signifie donc « non exposé de cette manière » et non « supervisé de façon sûre » : le référentiel ne distingue pas un équipement volontairement durci d'un équipement que personne n'a jamais configuré.
- Les communautés sont des identifiants. NacTrack signale l'existence d'une communauté faible sans afficher sa valeur dans les preuves : le rapport peut donc être partagé sans divulguer ce qu'il a trouvé.
Pour aller plus loin
Audit de configuration réseau par règles nommées
Des règles nommées évaluées sur la configuration réelle de chaque équipement, avec l'extrait qui déclenche chaque échec et la correction associée.
Guide pratiqueComment lire la posture d'accès de gestion d'un équipement
L'exposition de gestion n'est pas un réglage unique. Voyez quels services répondent, s'ils sont chiffrés, confinés dans une VRF, authentifiés centralement.
Guide pratiqueComment vérifier si un équipement autorise encore Telnet
Telnet transporte les mots de passe en clair. Les équipements qui répondent encore sur le port 23 sont ceux que personne ne surveille, donc on les oublie.